可解释责任链:智能体治理的新瓶颈
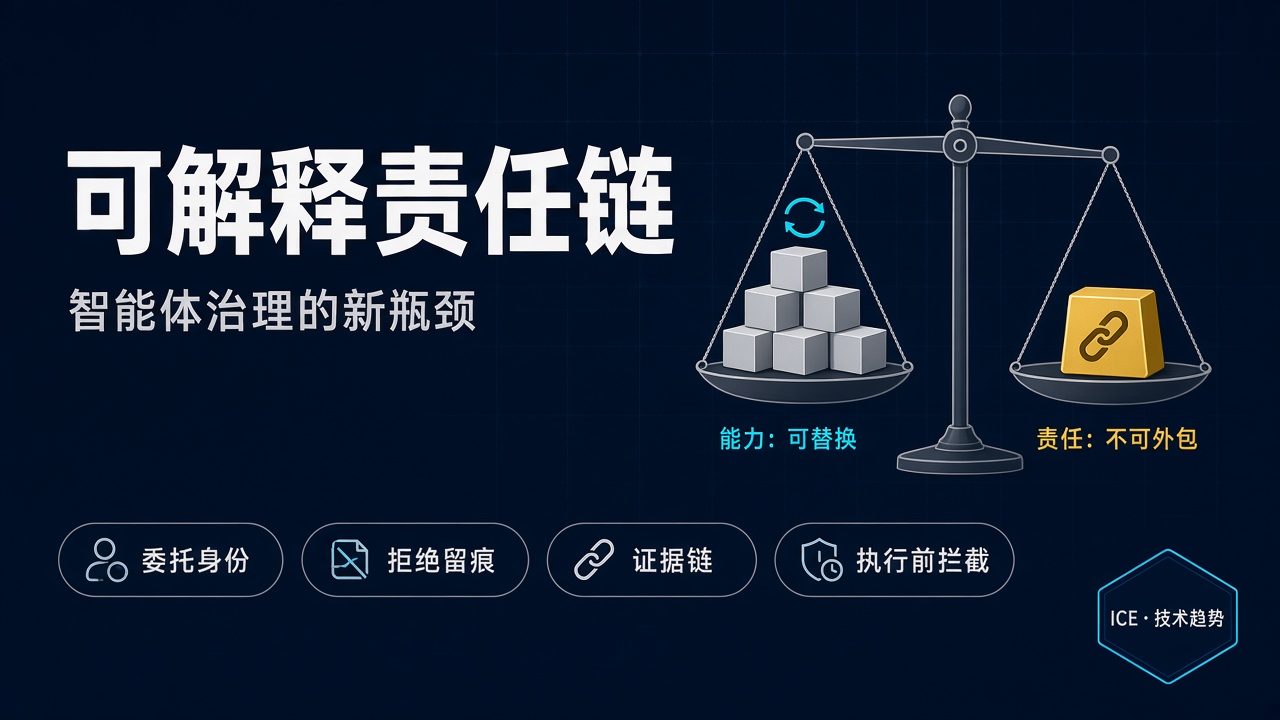
过去两年,关于智能体的讨论大多围绕同一件事:模型够不够聪明,能不能自己拆任务、调工具、纠错。但当智能体真正进入生产,被反复追问的问题换了一个:这次动作由谁授权、为什么是这个结果、出了事能不能说清楚。
OneTrust 在 2026 年 9 月底发布的《2026 AI-Ready Governance Report》里有一组数字值得留意:87% 的受访组织鼓励员工使用智能体,但只有 47% 表示自己有清晰的治理与控制机制。 这四十个百分点的落差,大致就是能力扩张速度与责任基础设施建设速度之间的距离。
治理层由哪些要素构成、该长在数据平台还是中立网关上,上一篇《智能体治理层:网关、记忆与轨迹审计的新战场》已经拆过,这里不重复。这篇只从一个角度切入:责任。
本文只讨论一个判断:智能体规模化部署的下一道门槛,不在模型能力,而在于能否把「可归因的身份、可解释的拒绝、可验证的证据链」做成默认基础设施。
模型可以采购,也可以替换,接口切换的成本正在下降。但责任没法外包。出了事,监管和客户追问的是部署方,不是模型供应商。
为什么责任基础设施更稀缺
先看能力与责任的区别。
工具调用、长上下文、多步规划,这些能力正逐渐成为基础配置。“模型够不够聪明”依然重要,但它越来越像一道准入门槛,而不是企业独有的能力。
责任遵循的是另一套逻辑。智能体自动完成一笔付款、拒绝一次数据访问请求,或者驳回一份报价,一旦出现违规、泄露或误判,被追问的是“这家公司的系统为什么这么做”,而不是“某个模型为什么这么想”。
IDSA(International Data Spaces Association)的立场文件把这一点说得很直接:智能体应当以“委托身份”(delegated identity)参与系统,所有行为都能回指到真实的责任主体,并沿用企业已有的策略、凭证与审计体系。
这也意味着,模型的可解释性与系统的可问责性并不是一回事。 模型本身可能仍是黑箱,系统层却可以把“谁授权、依据什么、留下什么证据”记录清楚。换模型不应破坏这套责任链;反过来,责任链没搭好,换任何模型都补不回来。
规模进一步放大了这个缺口。IDC 的预测(经 OneTrust 报告引用)认为,到 2029 年将有约 11.5 亿个活跃智能体,每天产生约 2170 亿次动作。到了这个量级,“出事再人工复盘”很难继续成立。责任机制必须前移到执行之前,这更像是工程规模倒逼出来的结果。
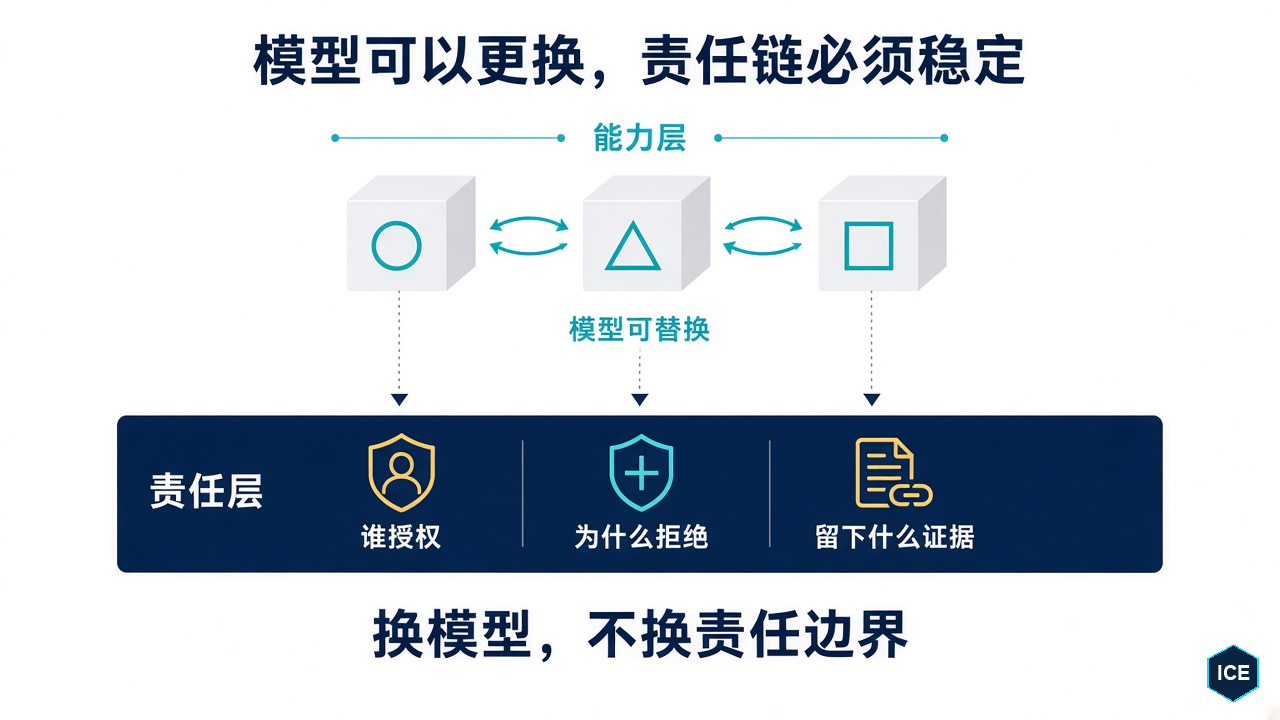
“可解释的责任”由什么构成
所谓“可解释的责任”,可以拆成三层。每一层都对应具体的工程动作。
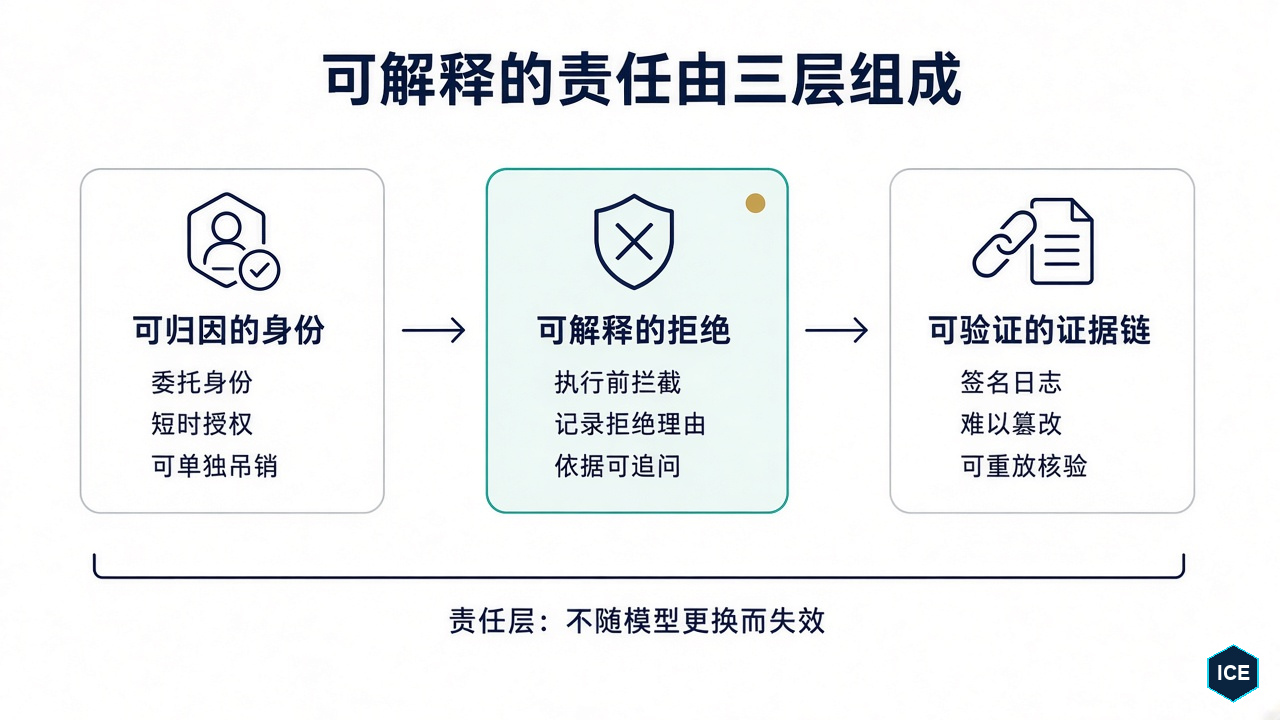
第一层:可归因的身份
身份传递本身上一篇已经讲过,这里只补一个与责任直接相关的细节。Mem0 在 2026 年 9 月 15 日发布的 Gateway 做了一个关键拆分:把“连接一个工具”和“授权某个智能体使用这个工具”拆成两个独立对象。每个智能体拿到的是单独发放、可随时吊销的密钥,带过期时间和花费上限。
这个拆分决定了风险能否被及时切断。面向人的权限管理假设角色相对稳定,一个员工的权限可能半年才调整一次;智能体身份却可能按任务生成,生命周期只有几分钟。
如果吊销某个智能体的权限意味着要动整个集成,出问题时就没有干净的止损动作,责任边界也会变得模糊。
第二层:可解释的拒绝
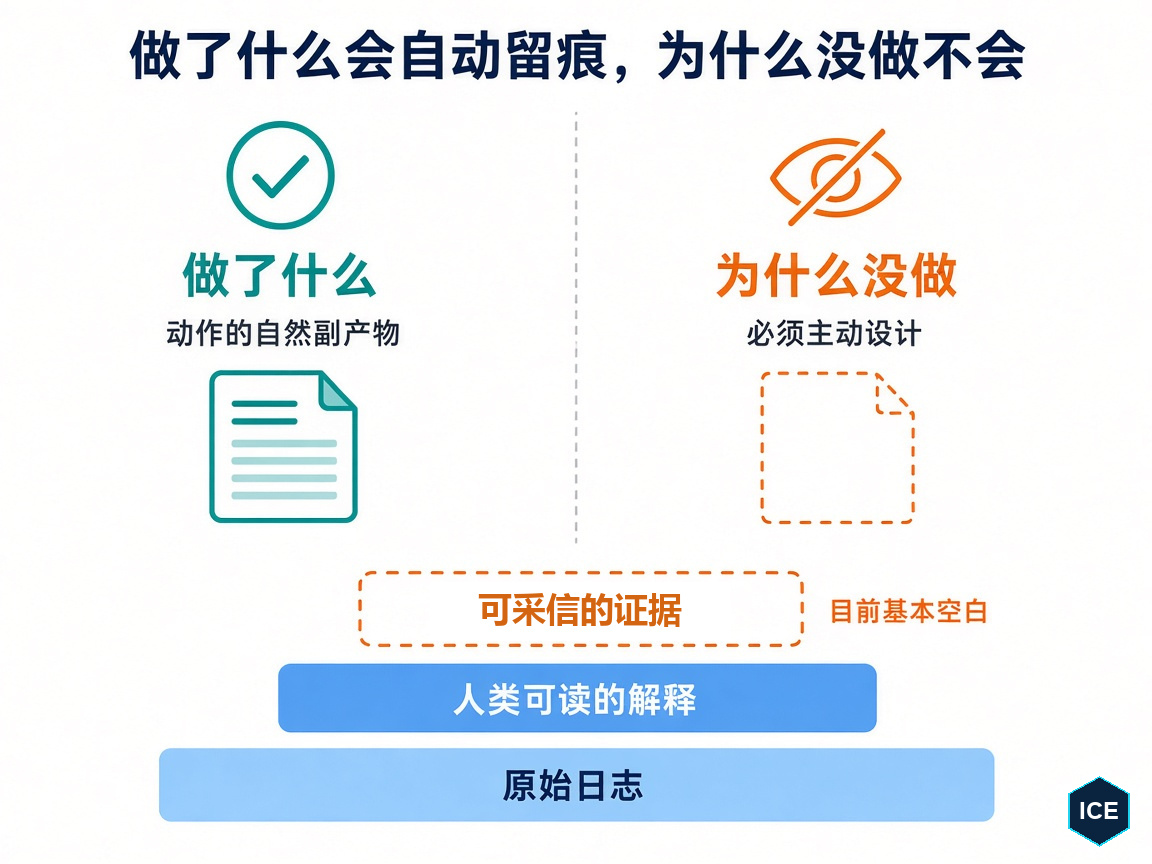
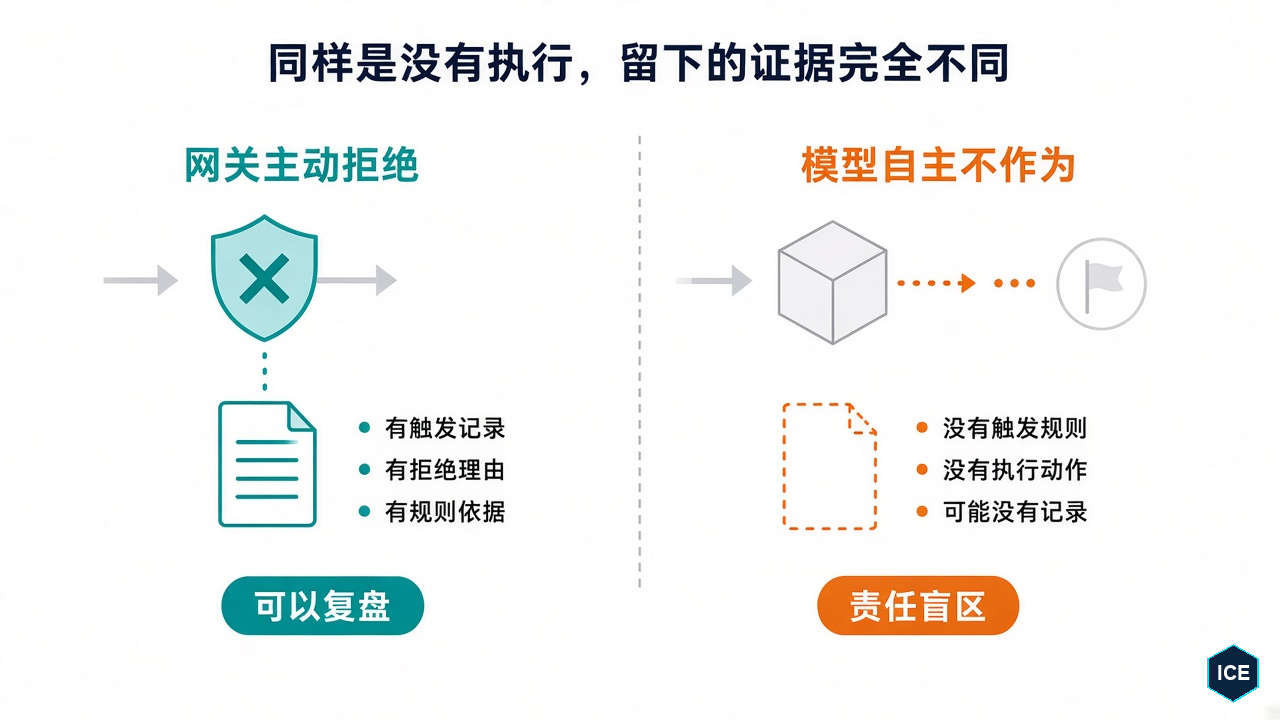
正向痕迹,也就是“做了什么”,是动作的自然副产物。一次调用、一次返回、一次状态变更,本身就会留下记录。但否定性痕迹,也就是“为什么没做”,不会自动产生,必须被主动设计出来,否则系统在这件事上是沉默的。
例如,一个智能体判断某笔交易风险过高,选择不执行。如果没有专门的拒绝留痕机制,这次“没做”就是一片空白。事后能看到大量执行日志,却找不到它当时为什么选择不执行,而后者往往才是责任认定的关键。
OneTrust 的 CORIE(2026 年 9 月 29 日发布)和 Nightfall 的 MCP Gateway(2026 年 9 月 9 日进入早期访问)都在做同一件事:把策略评估放在工具真正执行、模型真正看到数据之前,一旦判定拦截,就记录拒绝理由和依据。Nightfall 还把凭证交由平台代持,高风险操作在执行前被裁掉,不给智能体接触敏感数据的机会。这种“执行前拦截”的思路,和传统防火墙里带规则编号的拒绝日志相似,区别在于判定链条更长、规则更复杂。
第三层:可验证的证据链
仅有日志还不够。日志要能被独立核验、难以篡改,也能在需要时重放。它与分布式系统里的调用追踪很接近:一次调用必须能从入口追到出口。
实现上不一定需要区块链。签名日志配合一次写入、多次读取(WORM)的存储,通常就能满足大部分审计场景。真正的难点是,企业很少只有一个模型和一个工具,日志通常散落在多个系统里。
Tuskira 在 2026 年 10 月 1 日开源的自托管 AI Agent Gateway,试图把模型路由、MCP 访问控制、活动日志和 token 花费收敛到同一个控制面。聚合层的价值,就在于把分散的记录重新拼成一条因果链。
MCP 的成熟也给统一拦截提供了落点。Nightfall 和 Tuskira 都把访问控制放在 MCP 层,这意味着拦截逻辑可以实现一次,而不必每接一个新工具就重做一套权限模型。
OneTrust、Mem0、Nightfall、Tuskira 在不到一个月内相继发布相关能力,这种时间上的聚集本身就是信号:供给侧正在同时补同一个缺口。
这套设计没有免费的午餐
责任链并不是加一个网关就自然成立。它仍有四个明显的代价和缺口。
留痕越全,成本越高。 每次调用都增加一道策略判断,随之增加延迟、存储和计算成本。如果为了性能改成异步或采样,又会退回事后补救,削弱“执行前拦截”的承诺。
有日志不等于能解释。 从原始调用记录,到人类能读懂的解释,再到责任认定中可采信的证据,中间至少有两次转换。目前多数产品停在前两级之间。如果拦截依据来自风险评分模型而非清晰规则,那么“记录了理由”只是把黑箱往后推了一层。
自主不作为是共同盲区。 现有产品展示的否定留痕,基本都是网关主动拦截产生的拒绝记录。但智能体自己判断不执行、没有触发任何策略规则的那一类“没做”,目前看不到被系统性记录。网关能拦住的是它预先设想到的风险;模型自行放弃的动作,网关并不知道该不该记。这个缺口不补,“责任可解释”就留着一个结构性漏洞。
代持凭证会把信任收敛到平台自身。 平台代持凭证,解决了智能体直接接触敏感凭证的问题。但谁来审计平台、平台自身的操作是否可追溯,又形成了下一层责任问题。目前还没有看到哪家把这一层讲清楚。
这对企业评估智能体方案意味着什么
如果前面的判断成立,选型标准就应当从“模型分数多高”转向“系统能不能自证”。与其只看功能表,不如直接问五个问题。
身份能否独立于集成存在? 能不能单独吊销某个智能体的权限,而不影响整个工具集成?
拒绝理由能否被追问? 判定来自明确规则还是模型打分?如果是模型打分,依据本身能否被审查?
证据链能否被独立核验? 日志是否难以篡改、能否重放,又能否被内部工程师之外的人读懂?
延迟与可问责性的取舍是否被如实披露? 所谓“执行前拦截”,有没有为了性能退化成采样或异步?
模型自主放弃的动作是否被覆盖? 系统只记录网关的拒绝,还是也能解释智能体为什么自行选择不执行?
这些问题都不依赖智能体使用哪个模型。这正好回到开篇的判断:能力层可以换供应商,责任链却必须留在企业自己能够掌握的边界内。
回到开头:责任不能外包
智能体进入生产之后,模型能力仍然重要,但不再是唯一门槛。真正难补的,是动作发生之后还能不能说清楚:谁授权、为什么执行或拒绝、证据是否完整。
责任链至少包含三层:可归因的身份、可解释的拒绝、可验证的证据。 少了任何一层,系统都可能有日志,却无法真正自证。
其中最容易缺失的,是“为什么没做”。做了什么会自然留下痕迹,不作为却必须被主动记录。网关可以记下自己的拦截,却未必知道模型为什么自行放弃。
所以,智能体治理的下一个问题已经不只是“能不能管住”,而是能不能把管理过程转换成可信、可读、可核验的责任证据。这件事不能随着模型一起交给供应商,因为最后需要解释并承担结果的,始终是部署它的组织。
本文部分内容由 AI 辅助生成,经人工审校和补充后发布。
参考资料
- OneTrust. “OneTrust Introduces CORIE to Govern AI Agents at Machine Speed.” 2026-09-29. https://www.onetrust.com/news/onetrust-introduces-corie-to-govern-ai-agents-at-machine-speed/
- OneTrust. “OneTrust Unveils Platform and Product Innovations to Govern AI at Enterprise Scale.” 2026-09-30. https://www.onetrust.com/news/onetrust-unveils-platform-and-product-innovations-to-govern-ai-at-enterprise-scale/
- Nightfall AI. “Nightfall Launches MCP Gateway to Govern AI Agents Before They Act.” 2026-09-09. https://www.nightfall.ai/news/nightfall-launches-mcp-gateway-to-govern-ai-agents-before-they-act
- Tuskira. “Tuskira Launches Open Source AI Agent Runtime Gateway to Observe, Govern and Switch LLMs and MCP Tools Without Rewiring Agents.” 2026-10-01. https://www.financialcontent.com/article/bizwire-2026-10-1-tuskira-launches-open-source-ai-agent-runtime-gateway-to-observe-govern-and-switch-llms-and-mcp-tools-without-rewiring-agents
- International Data Spaces Association. “Data Spaces and AI: Trustworthy Agentic Participation in Data Spaces.” 立场文件. https://internationaldataspaces.org/wp-content/uploads/dlm_uploads/IDSA-Position-Paper-Data-Spaces-and-AI-Trustworthy-Agentic-Participation-in-Data-Spaces.pdf
- Datapace. “Mem0 Gateway separates connecting a tool from granting it.” 2026-09. https://datapace.ai/blog/mem0-gateway-connect-vs-grant