AI 厂商说的“零数据留存”,已经不是原来那个意思
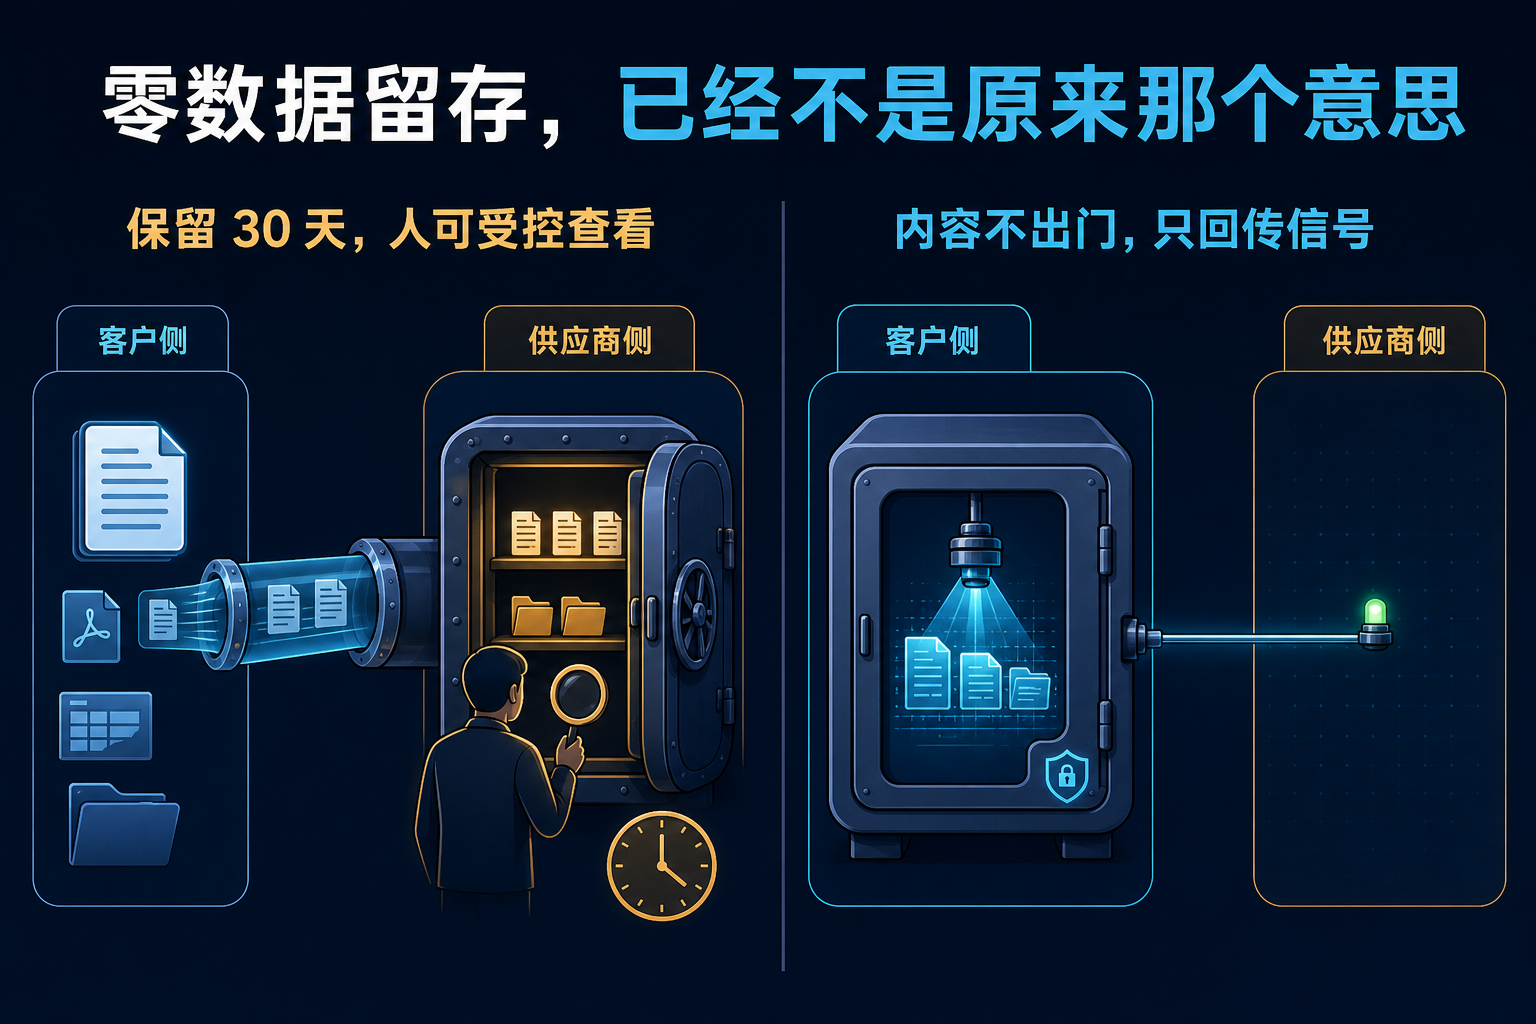
零数据留存曾经是一句可以写进合同、也可以被审计的承诺:你的 prompt 和模型输出,在请求处理完之后不被保存。有没有做到,查日志和存储就知道。
过去三个月,这句承诺被两家公司分别改写了,而且改写的方向相反。
6 月 9 日,Anthropic 对 Mythos 类模型强制 30 天留存,明确覆盖并作废客户此前谈下的零留存协议,不提供 opt-out。8 月 19 日,OpenAI 宣布了看起来相反的方案:内容不进 OpenAI 的可读范围,自动系统照样能跨会话发现滥用。
媒体把这读成一次竞品对垒。但两家其实在回应同一件事,而且这件事比谁更保护隐私重要得多:
当模型开始承担跨越多次会话、多个 agent、很长时间跨度的任务,单次交互的安全评估就失效了。而你不可能既不保留任何跨会话状态,又能检测跨会话的模式。
零数据留存遇到的不是产品问题,是结构性矛盾。两家给出的是这个矛盾的两种解法,代价记在了不同的人头上。
一、两个相反的答案
先把两边的条款摆清楚。
| Anthropic(2026 年 6 月 9 日生效) | OpenAI(2026 年 8 月 19 日预览) | |
|---|---|---|
| 适用范围 | Mythos 类模型及未来指定的 covered models | 符合条件的 API 客户 |
| 内容是否保存 | 保存 30 天 | 保存在客户控制的基础设施,或存在 OpenAI 基础设施但用客户持有的密钥加密 |
| 谁能看到内容 | 经受控访问路径的审阅人员,访问记录日志 | 自动系统可读;OpenAI 人员不可读,也不持有密钥副本 |
| 回传给厂商的是什么 | 完整的 prompt 和输出 | 一个窄定义的信号,指明活动类型 |
| 与既有 ZDR 协议的关系 | 覆盖并作废,无 opt-out | 声称维持 |
| 是否用于训练 | 否 | 否,除非客户显式选择加入 |
Anthropic 那一栏里最值得注意的不是“30 天”,是它精确地落在了那些此前专门付费购买“不保留”的客户身上。受影响的正是 Claude Console 里配置了 ZDR 的工作区、Claude Enterprise 中启用 ZDR 的 Claude Code,以及通过 AWS Bedrock、Google Cloud Agent Platform、Microsoft Foundry 以 ZDR 方式接入的企业。消费级订阅反而毫无变化——因为它们本来就保留数据。
按 Forrester 的说法,如果企业此前谈成了零留存的数据处理协议,那么使用 Mythos 类模型会让该协议对这部分流量失效,且没有退出选项。要用这一代模型,就得交出 30 天的数据可见性。
OpenAI 的方案则是把边界重画了一次。内容确实存在,但存放位置在客户一侧,或者在 OpenAI 一侧以客户持有的密钥加密;自动化系统在其上做跨会话分析;一旦触发,回传的只是一个说明活动类型的信号,OpenAI 据此决定是否需要执法动作,必要时再联系客户索取上下文。
二、它们在回应同一个问题
把两家的公开理由放在一起看,会发现措辞几乎一致。
Anthropic 说,留存是为了捕捉新型攻击、多请求滥用和新的越狱手法,同时降低防护层的误报。OpenAI 说,随着模型承担更长更复杂的任务,有些严重风险只在多次交互之间才可见,而现有的 ZDR 兼容安全系统是逐次评估的。
OpenAI 列出的三类目标场景很具体:反复试探防护栏、跨账户协同的活动、用户叫停之后仍在继续动作的 agent。它给的典型例子是,攻击者把恶意请求拆散到多个会话里以规避检测——单看任何一次都不越界。
这就是问题的形状。安全监控原本假设“一次请求就是一个可判定的单位”,agent 化的使用方式打破了这个假设。要恢复检测能力,系统必须能看到跨会话的关联;而能看到关联,就意味着某处必须保有跨会话的状态。
所以真正的分歧不在于要不要扩大监控范围——两家都在扩大。分歧只在于扩大的代价由谁承担。 Anthropic 让客户交出可见性,OpenAI 让客户自己承担存储和取证。
三、“零留存”从“不保存”变成了“我们看不见”
OpenAI 的方案在工程上是讲得通的,但它同时完成了一次定义迁移,这一点值得单独说。
旧的零留存是一个关于存储的承诺:数据不落盘,或者落盘即删。这种承诺容易核查——看存储、看日志、看保留策略,第三方审计可以给结论。
新的零留存是一个关于访问权限的承诺:数据落盘了,甚至可能落在 OpenAI 自己的机器上,但用客户持有的密钥加密,自动系统能读、人读不了。
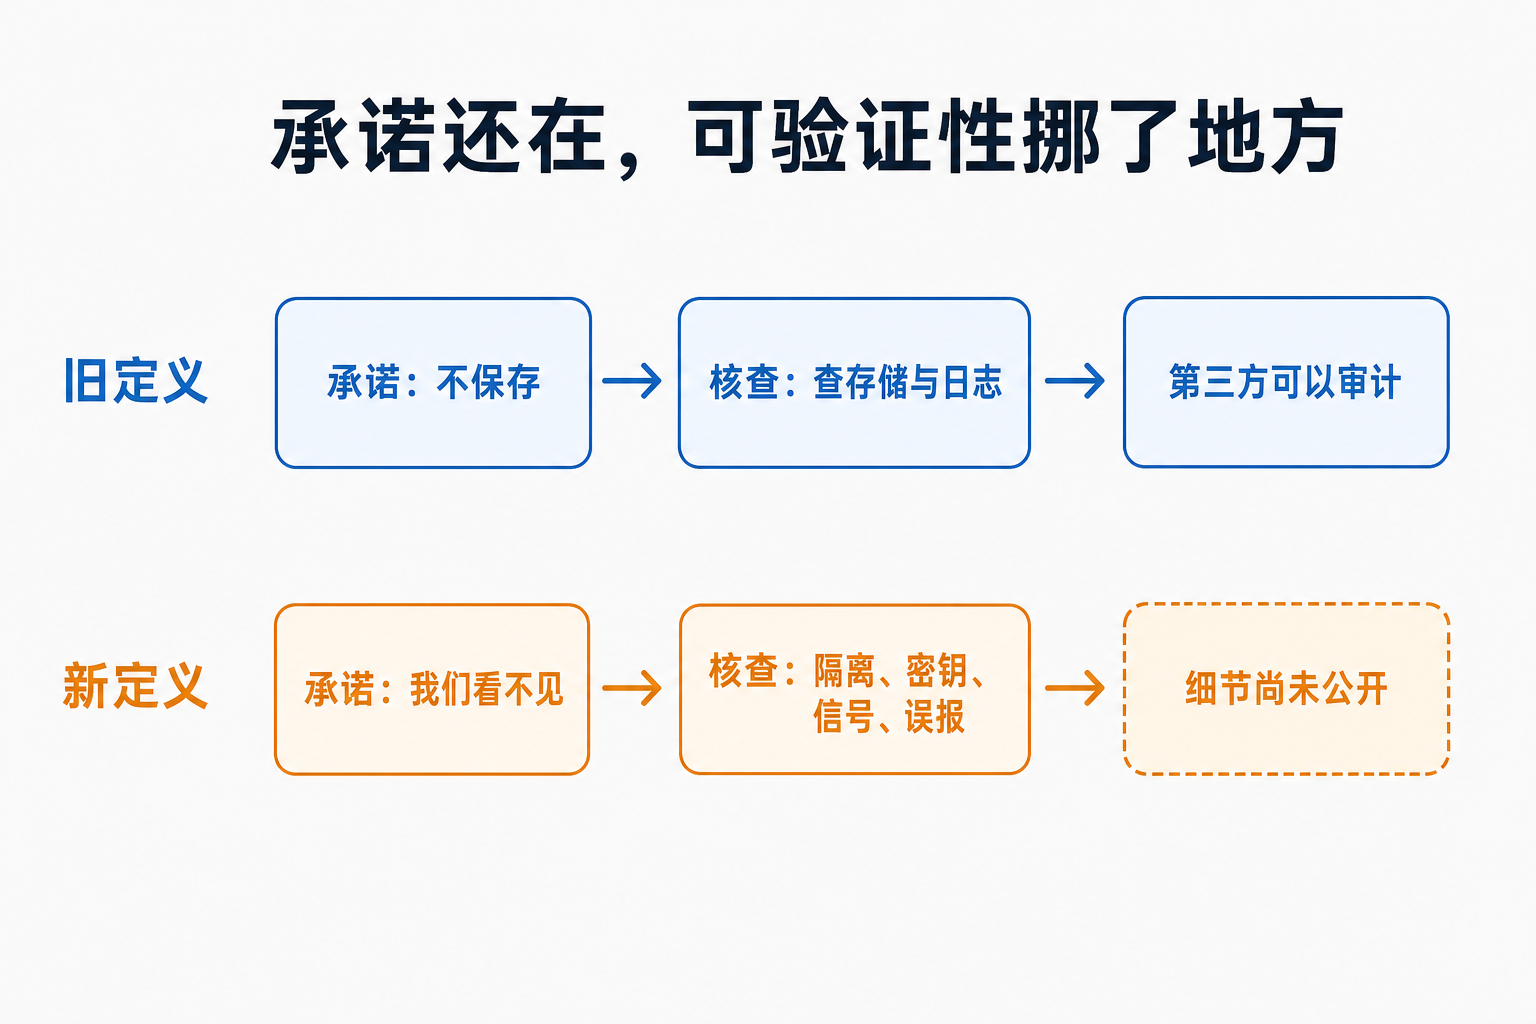
这个转变本身不算偷换概念,OpenAI 的公告写得相当直白——它明确说了内容会被存储、明确说了自动系统会使用这些内容、也明确说了 OpenAI 不持有密钥副本。问题不在于表述,在于可验证性的落点变了。
旧承诺的强度取决于合同条款和存储审计。新承诺的强度取决于四件事:处理过程如何隔离,客户控制的密钥在实际运行中怎么工作,那个“有限安全信号”到底包含什么信息,以及在不暴露内容的前提下怎么处理误报。
这四件事目前一样都没有公开。技术白皮书要到 9 月才发。
有一点也值得提醒:零留存从来不等于零处理。旧定义下这个区别不重要,因为处理完就丢了;新定义下它变得关键,因为处理是持续的、跨会话的,而且要产出可执行的结论。
还有一个更技术性的问题:那个“窄定义信号”本身就是一条信道。 信号的分类体系越细,它携带的关于原始内容的信息就越多。一个只区分“有风险/无风险”的信号泄露极少;一个能区分几十种活动类型、并附带严重度和时间关联的信号,泄露的就不止是一个比特。这不是说 OpenAI 的设计有问题,而是说这个设计的隐私强度是一个可以量化、也应该被量化的东西,而目前外界还没有拿到量化它所需的信息。
四、被转移的不只是数据,还有取证责任
OpenAI 这套方案里有一句容易被跳过的话:调查和审计所需的数据留在客户自己的系统里。
这意味着流程变成了这样——你收到一个信号,说某个账户或某条工作流出现了某类可疑活动,然后你要自己去自己的日志里把它还原出来,自己判断是真是假,自己决定处置。
对有成熟安全团队和完整日志基础设施的大企业,这可能正是它们想要的:厂商不碰内容,取证权留在自己手里。但对多数中小客户,这是一份新的能力要求。收到一个不带上下文的风险信号,却没有能力定位到具体是哪次交互、哪个 agent、哪段输入触发的,这个信号的实际价值接近于零,甚至可能变成一个无法关闭的告警。
这也回到前一节的问题:误报怎么处理。在旧模式下,厂商能看到内容,误报可以由厂商自己消解。在新模式下,消解误报需要内容,而只有客户能看到内容——那么举证责任事实上落到了客户身上。
同一套架构,对有能力自证的客户是主权,对没有能力的客户是负担。
结论
两家公司给出的是相反的产品,但揭示的是同一件事:随着模型从“回答问题”变成“长期执行任务”,以单次请求为单位的隐私承诺已经不成立了。
Anthropic 选择承认矛盾,直接取消零留存,换取有限期、可审计、有受控访问路径的留存。这个选择强硬,但它保留的东西是可以核查的。
OpenAI 选择保住“零留存”这个名字,把它的含义从“不保存”改成“我们看不见”。这个选择更符合客户想听的话,但它把可验证性从合同层挪到了实现层——而实现层的细节还没有公开。
九月那份白皮书因此不是一份补充材料,它是这个承诺能否成立的全部依据。在它发布之前,两家的差别更准确的描述是:
一家告诉你它会看什么,另一家告诉你它不会看——前者可以现在核查,后者要等到能核查的时候才知道。
参考资料
- OpenAI,《Offering Zero Data Retention for frontier models》,2026 年 8 月 19 日。https://openai.com/index/offering-zero-data-retention-for-frontier-models/
- TechCrunch,《OpenAI seeks to one-up Anthropic with new customer privacy protections》,2026 年 8 月 19 日。https://techcrunch.com/2026/08/19/openai-seeks-to-one-up-anthropic-with-new-customer-privacy-protections/
- Anthropic,《Data retention practices for Covered Models》,2026 年 6 月 9 日生效。https://support.claude.com/en/articles/15425996-data-retention-practices-for-covered-models
- Forrester,《How Fable 5 And Mythos 5 Change AI Security, Data Retention, And Vendor Risk》,2026 年。https://www.forrester.com/blogs/how-fable-5-and-mythos-5-change-ai-security-data-retention-and-vendor-risk/
- The Context,《Using Mythos via Bedrock: Where Your Data Goes, for How Long, and the Compliance Gap》,2026 年 6 月 11 日。https://thecontext.dev/en/news/2026-06-11-anthropic-mythos-data-bedrock/
本文部分内容由 AI 辅助生成,经人工审校和补充后发布。